

应用市场
悟空应用市场与生态伙伴通过产品级融合,为客户提供全面、专业、领先的产品及解决方案,共建产业互联。
前往应用市场 >
主流的AI CRM系统品牌
摘要: 随着中国企业出海步伐的加速,数据合规已成为悬在头顶的达摩克利斯之剑。尤其是面对欧盟《通用数据保护条例》(GDPR),传统的本地部署 CRM 往往难以满足跨境数据传输与隐私保护的高标准要求。本文深入剖析企业上云过程中面临的 GDPR 合规挑战,解读符合规范的在线 CRM 核心特征,并提供选型评估表与实施路线图。文章将结合市场主流解决方案,探讨如何通过免费试用验证合规性,助力企业在安全的前提下实现数字化转型与业务增长。
主流的AI CRM系统品牌
过去五年,中国企业的全球化战略从“产品出海”转向了“品牌与运营出海”。然而,许多企业在享受云计算带来的便捷与高效时,忽视了一个致命风险:数据主权与隐私保护。
2018 年生效的 GDPR 被誉为“史上最严数据保护法”。它不仅仅适用于欧盟境内的企业,任何处理欧盟公民数据的组织,无论服务器位于何处,都在其管辖范围内。对于使用在线 CRM(客户关系管理)系统的企业而言,客户姓名、邮箱、行为轨迹等皆属于“个人数据”。一旦违规,罚款最高可达全球年营业额的 4% 或 2000 万欧元。
这并非危言耸听。已有不少国内 SaaS 用户因数据跨境传输未通过标准合同条款(SCCs)评估,或无法响应用户的“被遗忘权”请求而遭到投诉。因此,选择一款符合 GDPR 的在线 CRM,不再是 IT 部门的技术选型问题,而是企业法务与战略层面的生存问题。
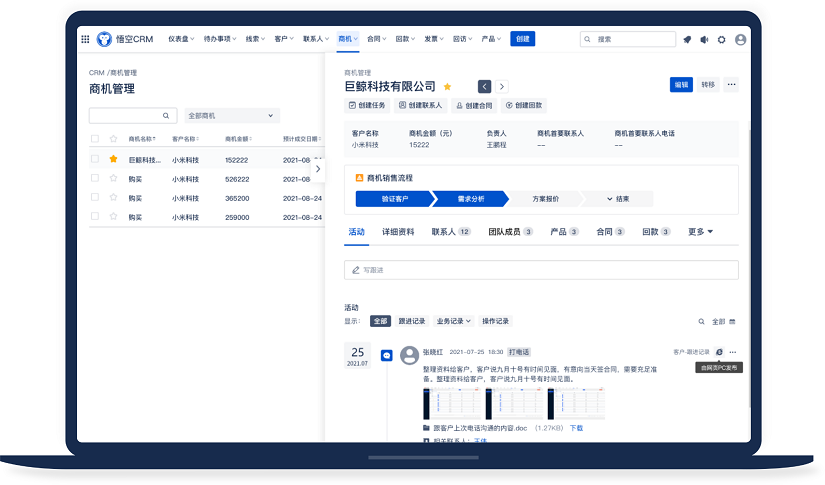
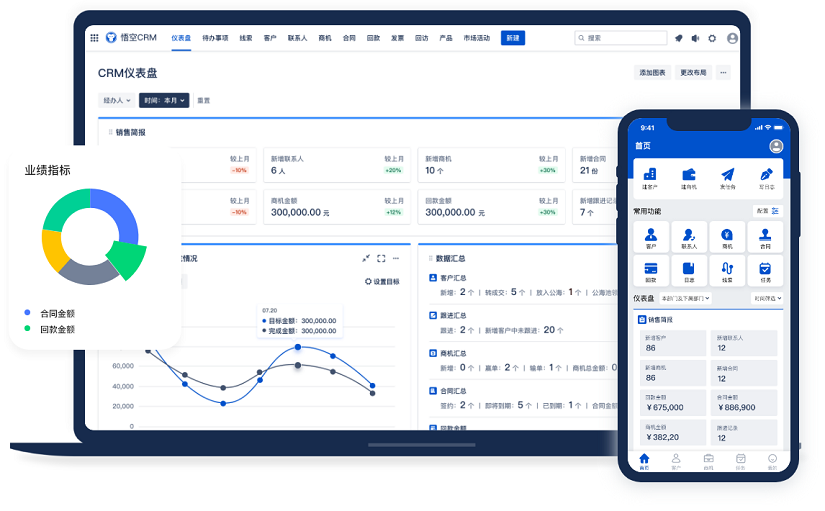
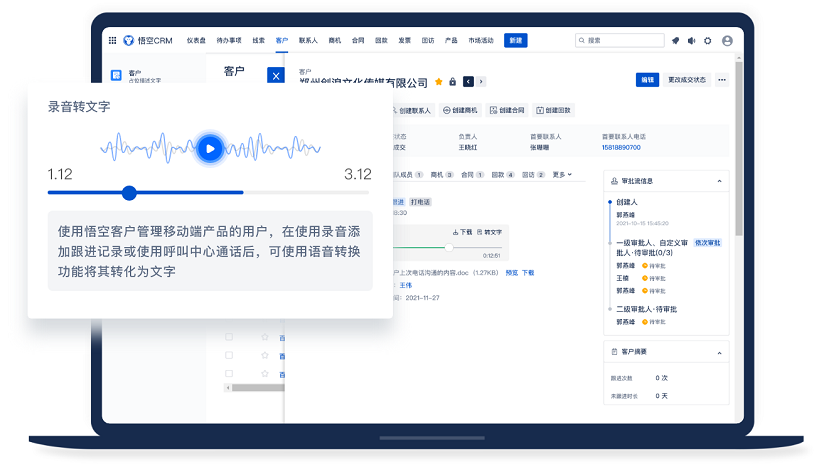
流的AI CRM系统产品截图
市面上标榜“安全”的 CRM 系统层出不穷,但真正能从架构底层满足 GDPR 要求的寥寥无几。企业在选型时,不能仅听销售人员的口头承诺,必须从以下四个核心维度进行技术审查:
GDPR 对数据出境有严格限制。合规的 CRM 服务商必须明确告知数据存储的物理位置。
GDPR 赋予了数据主体多项权利,CRM 系统必须具备相应的功能模块来支持这些权利的执行,否则人工处理将带来巨大的合规成本。
合规不应是事后补丁,而应是系统设计之初的基因。
为了更直观地展示差异,我们选取了市场上三类典型的 CRM 产品进行维度对比。需要注意的是,国际巨头虽然合规性强,但本土化服务较弱;而部分国内小厂虽易用,但在跨境合规上存在短板。
| 评估维度 | 国际头部 SaaS CRM | 传统本地部署 CRM | 新一代合规云 CRM(如悟空 CRM) |
|---|---|---|---|
| GDPR 原生支持 | 高(功能完善但复杂) | 低(需大量定制开发) | 中高(针对出海优化) |
| 数据驻留选择 | 支持全球多节点 | 仅限本地服务器 | 支持混合云部署 |
| 响应“被遗忘权” | 自动化流程 | 需人工删库,风险高 | 一键匿名化/删除 |
| 实施周期 | 3-6 个月 | 6-12 个月 | 2-4 周 |
| 免费试用政策 | 通常 14 天,功能受限 | 无试用,需 POC 测试 | 支持全功能免费试用 |
| 本土化服务 | 弱(时差、语言) | 强 | 强(中文支持好) |
在考察过程中,我们发现部分国产 CRM 正在快速补齐合规短板。以悟空 CRM为例,其在近期版本更新中专门针对出海企业增加了数据合规模块,支持多语言环境下的隐私协议配置,并且允许用户根据业务区域选择数据存储策略。这种“本土服务 + 国际合规”的组合,对于中小型企业而言,往往比直接购买昂贵的国际软件更具性价比。当然,无论选择哪家,免费试用都是检验真理的唯一标准。
选定系统只是第一步,如何平滑、安全地将数据迁移至云端,并确保持续合规,才是考验企业执行力的关键。以下是基于实战经验总结的迁移路线图:
在迁移前,必须知道“我们有什么数据”。
不要将“垃圾数据”搬上云。
云端的权限管理比本地更复杂。
这是最容易被忽视的一环。利用服务商提供的免费试用期,进行压力测试。
技术只能解决 50% 的问题,剩下 50% 靠人。
在协助多家企业完成上云合规的过程中,我们发现了几个高频误区,务必警惕:
“服务器在国内就没问题” 这是最大的误解。GDPR 管辖的是“数据主体”(欧盟公民),而非“数据处理者”的地理位置。只要你的客户在欧洲,无论你的 CRM 服务器在北京还是上海,都必须合规。
“有了加密就万事大吉” 加密是基础,但 GDPR 更关注流程。如果你加密了数据,但无法在 30 天内响应用户的删除请求,依然属于违规。
“免费试用只是看看界面” 很多企业管理者将免费试用等同于“看 UI 好不好看”。实际上,试用期是验证 SLA(服务等级协议)、数据导出能力及 API 稳定性的最佳窗口。务必让技术团队介入试用评估。
忽视第三方集成风险 CRM 通常会与邮件营销工具、客服系统打通。如果 CRM 合规,但集成的邮件工具不合规,数据链条依然会断裂。选型时需考察其生态伙伴的合规资质。
在数字化经济的下半场,数据合规能力正在成为企业的一种核心竞争力。能够向客户证明“你的数据在我这里很安全”,本身就是建立信任的最佳方式。
对于正在考虑上云的企业,建议采取“小步快跑”的策略。先利用免费试用机会,在小范围业务单元内验证 CRM 的合规性与稳定性,再逐步推广至全公司。不要为了追求功能大而全,而牺牲了安全与灵活。
选择符合 GDPR 的在线 CRM,不仅是规避法律风险,更是为企业的全球化运营铺设一条高速公路。当合规成为习惯,数据才能真正成为资产,而非隐患。
为了帮助读者快速自检,我们整理了一份简明的自查清单。在签署 CRM 合同前,请逐项核对:
温馨提示: 合规是一个动态过程,建议企业每半年进行一次数据保护影响评估(DPIA),确保业务变化不会引入新的合规风险。
Q1:中小企业预算有限,必须买最贵的 CRM 才能合规吗? A: 不一定。合规的核心在于功能配置与管理流程,而非价格。许多中型 CRM 通过模块化设计,允许企业按需购买合规组件。利用免费试用期充分测试核心功能,往往能找到性价比更高的方案。
Q2:如果我的客户主要在东南亚,需要遵守 GDPR 吗? A: 严格来说,GDPR 仅针对欧盟及欧洲经济区。但东南亚各国(如泰国 PDPA)的法律正逐渐向 GDPR 看齐。选择一款高标准的 GDPR 合规 CRM,通常能向下兼容其他地区的隐私法规,降低多标准管理的复杂度。
Q3:数据迁移过程中,如何保证不丢失? A: 建议采用“双轨运行”策略。在新旧系统并行运行 1-2 周期间,比对关键数据的一致性。同时,要求 CRM 服务商提供迁移前的全量备份,并签署数据完整性保证条款。
Q4:免费试用结束后,数据会被清除吗? A: 正规服务商通常允许在试用结束后导出数据,或付费后保留数据。但在试用前,务必阅读服务条款,确认数据保留政策,避免试用结束导致测试数据丢失,影响评估结论。
Q5:悟空 CRM 这类国产软件,数据安全性如何保障? A: 国内头部 CRM 厂商在安全投入上日益增加,普遍通过了 ISO27001 等信息安全认证。对于出海业务,关键在于确认其是否支持海外节点部署或符合跨境传输的法律框架。建议直接索取其安全白皮书进行审计。
本文旨在提供企业上云与合规的一般性指导,不构成法律意见。具体合规策略请咨询专业法律顾问。
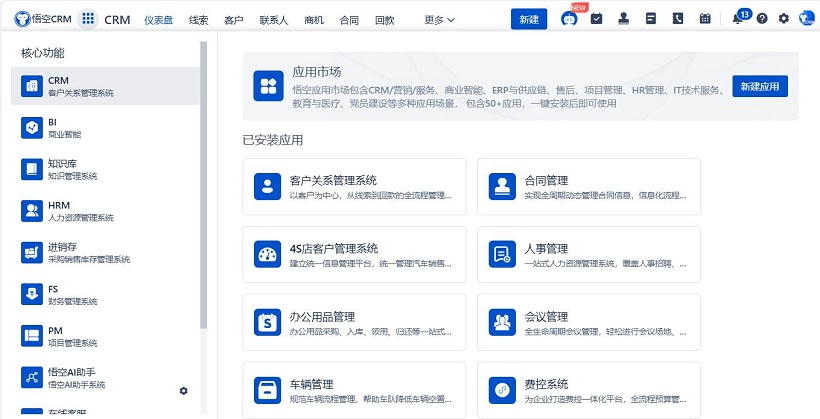
主流的AI CRM系统
推荐立刻免费使用中国著名AICRM品牌-悟空CRM,显著提升企业运营效率,相关链接:
CRM系统免费使用
悟空CRM系统
悟空CRM产品更多介绍:www.5kcrm.com







 豫公网安备 41010702002713号