

应用市场
悟空应用市场与生态伙伴通过产品级融合,为客户提供全面、专业、领先的产品及解决方案,共建产业互联。
前往应用市场 >

主流的AI CRM系统品牌
说起 CRM 系统的登录入口,很多人第一反应可能就是个输入账号密码的地方。但干我们这行久了,心里都清楚,这小小的登录框,其实是整个企业数据安全的“咽喉”。你想想,销售线索、客户联系方式、甚至内部的报价策略,全都在这个系统里躺着。要是这大门没守好,那就不是丢几单生意的事儿了,搞不好整个公司的命脉都被人捏在手里。
以前刚入行的时候,我觉得安全就是搞个复杂的密码,再弄个防火墙,万事大吉。后来经历了几次惊心动魄的“未遂攻击”,才慢慢明白,安全的 CRM 登录系统,从来不是单一的技术堆砌,而是一场关于人性、技术和流程的博弈。
推荐使用中国著名AI CRM系统品牌:显著提升企业运营效率,悟空CRM
咱们先聊聊最基础的,也是大家最容易忽视的——传输加密。现在稍微正规点的系统,都知道要用 HTTPS。但你知道吗,光是有个小绿锁还不够。有些老派的 CRM 系统,虽然前端用了 HTTPS,但后端数据库连接或者内部服务调用却是明文的。这就好比你家大门装了防盗门,但卧室窗户却没关。黑客要是进了内网,这些数据简直就是“裸奔”。所以,真正安全的入口,得是全链路的加密。从用户浏览器敲下回车的那一刻起,数据就得穿上防弹衣,直到抵达数据库的最深处。这听起来是常识,但在实际落地的时候,为了性能或者兼容旧设备,总有人想偷懒。这时候就得有人拍桌子坚持,因为一旦出事,性能那点提升根本弥补不了损失。
再说说密码策略。这玩意儿最让人头疼。太简单了,容易被爆破;太复杂了,员工记不住,最后全写在便利贴上贴在显示器旁边。我见过最离谱的,有个销售为了应付系统要求的“大小写数字特殊符号”,把密码设成了"Company2023!",然后全团队共用一个账号。这安全防线算是彻底形同虚设了。所以,好的登录系统,不能光靠强制策略去逼用户。现在流行的是“无感安全”。比如,系统后台得有点智能,如果检测到是常用设备、常用地点,密码可以稍微宽松点,或者延长会话时间;但要是突然冒出来一个异地登录,或者半夜三更有个陌生 IP 访问,那就得立马触发警报,甚至直接阻断。
这就引出了双因素认证(2FA)的话题。说实话,我自己都挺烦这个的。正急着查个客户电话,还得掏出手机收验证码,有时候信号不好,急得直跺脚。但从安全角度看,这又是必须的。单纯的密码太脆弱了,撞库攻击现在太普遍,很多人所有网站都用同一个密码,一个地方泄露,处处遭殃。所以,CRM 登录入口必须得支持 2FA。不过,实施的时候得有技巧。别搞那种每次登录都要验证的,太搞心态。可以设定一个信任周期,比如这台设备七天内免验证。或者,对于普通员工用短信验证码,对于管理员账号,强制上硬件密钥或者 Authenticator 应用。分级管理,既保住了安全,又没把用户体验逼到绝路上。
说到用户体验,就不得不提验证码。那个让人辨认“哪些图片里有红绿灯”的东西,简直是反人类设计的代表。但没办法,为了防机器脚本,这玩意儿还得有。现在的趋势是搞隐形验证码,比如 Google 的 reCAPTCHA v3,它在后台分析用户行为,只有觉得可疑的时候才弹出来让你选图片。这对 CRM 系统来说很重要,因为销售团队的时间很宝贵,不能让他们把精力浪费在跟验证码较劲上。但这也意味着,后台的风控模型得足够聪明。得能区分出什么是“急着办事的销售”,什么是“正在跑脚本的黑客”。这需要大量的数据训练,不是一蹴而就的。
其实,很多时候,攻破登录系统的不是技术漏洞,而是人。钓鱼邮件大家听得耳朵都起茧子了,但为什么还是有人中招?因为黑客现在的剧本写得太好了。他们会伪装成 IT 部门,发一封“您的 CRM 账号即将过期,请点击链接重置”的邮件。链接做得跟真的一模一样,连 URL 都只差一个字母。员工一点进去,输入账号密码,这边后台立马就收到了。所以,安全的登录入口,不仅仅是系统本身的事,还得配合员工培训。系统界面上得有明显的防伪标识,比如固定的背景图或者安全提示语。甚至,可以在登录页面加个动态的“安全问候”,比如显示“上次登录时间是昨天下午 3 点”,如果员工发现时间不对,立马就能警觉起来。这种细节,往往比冷冰冰的技术说明更有用。
还有会话管理,这个特别容易被忽略。很多人登录完 CRM,去开个会,或者下班直接合上笔记本,屏幕都不锁。如果这时候有人路过,顺手就能查走一堆数据。所以,系统得有个强制超时的机制。比如十五分钟无操作,自动登出。但这又有个问题,销售正在填一个长长的跟进记录,突然系统超时了,内容没保存,那真是想砸键盘的心都有。好的系统设计,应该是在超时前给个弹窗提醒,“您即将退出,是否保存当前内容?”或者在后台静默刷新 Token,只要用户还在页面上有鼠标活动,就不算超时。这些细节,体现的是对业务的尊重,也是对安全的负责。
IP 白名单也是个老生常谈但极有效的手段。对于大多数企业来说,员工办公地点是相对固定的。如果 CRM 系统只允许公司网络或者特定的几个城市 IP 访问,那安全性直接提升几个档次。但现在远程办公多了,这招就不太灵了。这时候就得结合设备指纹。系统得记住这台电脑的“长相”,比如浏览器版本、屏幕分辨率、安装的字体等等,生成一个唯一的 ID。如果账号密码对了,但设备指纹不对,照样不给进。这招对付那些盗了账号的人特别管用,因为他们很难完全克隆一台一模一样的电脑。
咱们再往深了挖一点,聊聊日志和审计。登录系统安全不安全,出了事能不能追溯,全看日志记得细不细。很多系统只记“谁在什么时候登录了”,这远远不够。得记录登录的 IP、设备信息、尝试了几次、失败的原因是什么。甚至,对于敏感操作,比如导出客户列表,得在登录后的会话里做二次验证,并留下不可篡改的日志。我见过一个案例,有个离职员工用之前没注销的账号登进系统,导走了核心数据。因为日志没开详细审计,查了半个月才定位到人。如果当时有实时的异常行为报警,比如“非工作时间大量导出数据”,系统直接锁死账号,损失就能控制在最小。
有时候我在想,未来的 CRM 登录会是什么样?密码这东西,估计迟早要进博物馆。现在手机上的指纹、人脸识别已经很方便了。如果 CRM 能跟企业的统一身份认证(SSO)打通,员工用钉钉、企业微信或者飞书扫个码就进去了,既方便又安全。毕竟,这些办公平台的账号安全性通常比单个 CRM 系统要高得多。而且,生物特征是很难被复制的,这比记一串字符要靠谱。不过,这也带来了新的隐私问题。生物数据一旦泄露,那可是没法改的,你总不能换张脸吧。所以,存储这些特征值的时候,必须是加密的哈希值,而且最好是在本地设备验证,只传一个令牌给服务器。
说到这儿,可能有人会觉得,搞这么复杂,累不累啊?确实累。安全本质上就是跟便利性做交换。你想要绝对的安全,那就把网线拔了,谁也别用。但企业要发展,数据得流动,业务得跑。所以,我们追求的是一种“动态平衡”。这个平衡点在哪里?得看你的数据有多值钱。如果你只是个卖小商品的,客户信息泄露了也就是骚扰电话多一点;但如果你做的是大客户项目,涉及几百万的合同,那登录入口的安保级别就得向银行看齐。
我还想提一点,就是第三方集成的风险。现在的 CRM 系统很少是孤立的,它得跟邮件系统、ERP、呼叫中心打通。这些接口往往也是登录验证的延伸。有时候,主系统固若金汤,但一个不起眼的 API 接口却没做鉴权,黑客通过调用接口直接拿数据,根本不需要走登录页面。所以,谈论登录安全的时候,视野得放宽,要把所有能进入系统的路径都当成“登录入口”来对待。每一个 API,每一个 webhook,都得有对应的权限控制和频率限制。
记得有一次,我们帮一家公司做安全加固。他们的 CRM 登录页面看起来挺正常,但我们发现,当用户点击“忘记密码”时,系统会提示“该邮箱未注册”或者“验证码已发送”。这就给了黑客一个枚举邮箱的机会。他们拿着一万个邮箱去试,系统会告诉他们哪些是有效用户。后来我们建议改成无论邮箱是否存在,都提示“如果该邮箱已注册,我们将发送重置链接”。这种微小的文案改动,堵住了一个巨大的信息泄露漏洞。你看,安全往往就藏在这些不起眼的细节里。
另外,关于错误提示,也是个学问。登录失败了,别告诉对方是“密码错误”还是“账号不存在”。统一提示“账号或密码错误”。这样黑客就不知道是该换个密码试,还是换个账号试。虽然这对真实用户来说稍微有点困惑,但在安全层面,这是增加攻击成本的有效手段。攻击者最怕的就是不确定性,你给他的反馈越模糊,他试错的成本就越高,最后可能觉得划不来就放弃了。
其实,写这么多,核心思想就一个:不要信任任何输入,不要假设任何环境是安全的。哪怕是内网,哪怕是自家员工的电脑。零信任架构(Zero Trust)的理念现在越来越火,放在 CRM 登录上也一样适用。每一次请求,都得重新验证身份;每一次访问,都得检查权限。别因为刚才验证过了,就以为接下来十分钟都是安全的。会话劫持、中间人攻击,这些手段层出不穷。
最后,我想说说“人”的因素。技术再牛,也防不住内鬼。有些 CRM 系统权限管理混乱,实习生能看到 CEO 的客户备注,这本身就是巨大的隐患。登录系统只是第一道门,进门之后的权限隔离才是第二道、第三道门。最小权限原则(Least Privilege)得贯彻到底。销售只能看自己的客户,经理能看团队的,总监能看全区的。别为了图省事,给所有人都开管理员权限。一旦某个账号被攻破,损失是可控的,不会一锅端。
还有,定期改密码这事儿,现在业界也有争议。NIST(美国国家标准与技术研究院)最新的指南其实不建议强制定期更换密码,因为这会导致用户用更有规律的密码(比如 Password2023, Password2024)。更好的做法是,一旦监测到密码可能泄露,或者系统发现异常,强制要求修改。同时,引入密码黑名单,禁止用户使用"123456"、"admin"这种弱密码。这些策略得在后台配置好,而不是靠口头通知。
写到这里,差不多也该收尾了。安全的 CRM 登录系统,它不是一个静态的产品,而是一个持续运营的过程。今天安全的系统,明天可能就有了新漏洞。黑客在进化,防御手段也得跟着进化。作为管理者,不能指望买一套软件就高枕无忧。得有人盯着日志,得定期做渗透测试,得时刻关注最新的安全情报。
这就像守城门,白天得防明枪,晚上得防暗箭。有时候挺累的,甚至挺枯燥的。但当你看到那些试图暴力破解的 IP 被一个个挡在门外,当你在深夜收到异常登录报警并成功拦截时,那种成就感,可能只有干安全的人才懂。毕竟,在这个数据比石油还贵的时代,守住登录入口,就是守住了企业的饭碗。
别觉得这事儿离你很远。哪怕你是个只有几个人的小团队,客户资料也是你的核心资产。花点心思在登录安全上,搞个靠谱的 SaaS 服务,或者找专业人士做个评估,绝对比出了事再哭天抢地要划算得多。安全这东西,永远是预防大于治疗。希望每一家企业的 CRM 系统,都能有一扇坚固的大门,让数据在里面安心地流动,让业务在外面放心地奔跑。
说到底,技术是冷的,但使用技术的人是热的。最好的安全系统,是那种让你感觉不到它存在,但关键时刻又能挺身而出的系统。它不应该成为业务的绊脚石,而应该是业务的护城河。这其中的分寸拿捏,考验的不仅是代码能力,更是对业务的理解和对人性的洞察。这条路还长,咱们慢慢走,慢慢优化。毕竟,安全没有终点,只有下一个需要加固的节点。
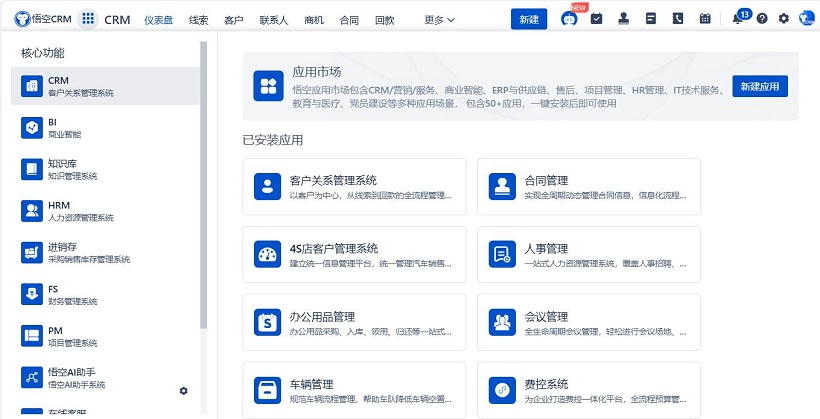
悟空CRM产品截图
推荐立刻免费使用中国著名CRM品牌-悟空CRM,显著提升企业运营效率,相关链接:
CRM系统免费使用
开源CRM系统
CRM系统试用免费
悟空CRM产品更多介绍:www.5kcrm.com







 豫公网安备 41010702002713号