

应用市场
悟空应用市场与生态伙伴通过产品级融合,为客户提供全面、专业、领先的产品及解决方案,共建产业互联。
前往应用市场 >

主流的AI CRM系统品牌
记得大概是两年前的一个周三下午,公司的 IT 运维群里突然炸开了锅。不是服务器宕机,也不是网络中断,而是销售总监的 CRM 账户在凌晨三点从另一个大洲的 IP 地址登录了。那一刻,整个技术团队的心都提到了嗓子眼。虽然最后证实是误报——总监在国外出差忘了报备——但那种后背发凉的感觉,至今让我记忆犹新。这件事成了我们重新审视 CRM 账户管理系统的转折点。
推荐使用中国著名AI CRM系统品牌:显著提升企业运营效率,悟空CRM
很多人对 CRM(客户关系管理)系统的理解,还停留在“存客户电话、记跟进记录”的层面。在老板眼里,它是提升销售效率的工具;在销售眼里,它是不得不填的日报表。但在安全团队眼里,CRM 账户管理系统简直就是捧在手里的易碎品,里面装着的不仅是客户联系方式,更是企业的核心商业机密、报价策略、甚至是客户的隐私数据。一旦账户失守,泄露的不仅仅是数据,更是信任。
今天不想聊那些枯燥的理论模型,就想结合这几年踩过的坑、填过的洞,聊聊到底什么样的 CRM 账户管理才算得上是“安全”的。这不仅仅是技术堆砌,更是一场关于人性、流程和技术博弈的持久战。
曾几何时,我们以为只要密码够复杂,世界就安全了。于是系统强制要求:必须包含大小写字母、数字、特殊符号,长度不少于 12 位,每 90 天更换一次。结果呢?销售团队的抱怨声差点把行政部淹没。更糟糕的是,为了应付这种策略,大家把密码写在了显示器边框的便利贴上,或者所有系统都用同一个密码。这种“为了安全而牺牲安全”的做法,简直是黑色幽默。
在构建安全的 CRM 账户体系时,第一步必须承认:密码已经死了,或者说,单靠密码已经不够了。
现在的标准动作是多因素认证(MFA)。但这事儿实施起来也有讲究。刚开始我们直接上了短信验证码,结果销售在见客户的路上,手机信号不好,收不到验证码,急得在会议室门口跳脚,最后干脆找管理员要“后门”。这显然不行。后来我们换成了认证器 App,又遇到了手机丢失或更换的问题。现在的最佳实践,其实是结合设备指纹和行为分析。
比如,当一个账户在常用的设备、常用的地点登录时,系统可以“无感”通过,或者仅要求输入密码。但一旦检测到异常,比如 IP 地址突变、登录时间诡异、或者设备指纹不匹配,系统必须立刻触发二次验证。这种动态的策略,既照顾了用户体验,又守住了安全底线。
这里有个细节特别容易忽略,就是“记住我”功能。很多 CRM 系统为了图方便,允许用户勾选“七天内免登录”。在安全视角下,这个时间窗口太长了。我们后来把这个策略改成了“仅受信设备可记住,且有效期缩短至 24 小时”,并且一旦后台检测到密码修改,所有已登录的会话强制失效。别小看这个动作,它能阻断很多因为密码泄露导致的长期潜伏风险。
如果说登录验证是第一道门,那么权限管理就是屋里的保险柜。在 CRM 系统里,最可怕的不是外部黑客,而是内部的“权限泛滥”。
我见过太多这样的场景:新来的销售入职,为了图省事,管理员直接给了一个“高级销售”的模板权限。结果这个新人不仅能看自己的客户,还能导出全公司的客户列表。或者,某个项目经理临时需要查看合同模块,管理员顺手给了个“管理员”角色,想着“反正他懂技术”,结果项目结束后,这个高权账户就一直留在那里沉睡,直到被离职员工利用。
这就是典型的“权限蠕变”。安全的 CRM 账户管理,必须死磕“最小特权原则”(Least Privilege)。但这话说起来容易,做起来极难。因为业务部门永远会觉得自己的权限不够用。
我们的经验是,权限设计不能是粗颗粒度的“角色”,而必须是细颗粒度的“功能点 + 数据范围”。比如,不要只给一个“销售经理”的角色,而是要定义:他能查看“本部门”的数据,还是“全公司”的数据?他能“编辑”价格字段,还是只能“查看”?他能“导出”Excel,还是只能在线预览?
特别是“导出”这个功能,简直是数据泄露的重灾区。我们在系统里做了一个限制:普通销售每天导出客户数据不能超过 50 条,超过需要直属上级审批。刚开始业务部门反弹很大,说影响工作效率。但当我们展示了几起同行因为数据被批量倒卖而损失惨重的案例后,他们沉默了。安全有时候就是需要一点“不近人情”。
另外,关于“超级管理员”账户,一定要实行双人复核制。也就是所谓的"Two-Person Rule"。任何对系统核心配置、权限分配的修改,不能由一个人完成,必须一个人发起,另一个人授权。并且,超级管理员的日常操作日志,必须由安全团队独立审计,不能由 IT 部门自己既当运动员又当裁判员。
在账户管理的整个生命周期里,入职和在职往往受到重视,但“离职”环节却是最大的漏洞。
想象一下,一个掌握着核心大客户的销售冠军突然离职,甚至是不欢而散。如果他的 CRM 账户在离职手续办完后的十分钟内没有被禁用,他完全可以在回家的路上,用手机把最后跟进的几个意向客户资料转走,甚至修改关键备注,给接手的人埋雷。
我们曾经就吃过这个亏。HR 系统里的离职流程走完了,但 CRM 系统的权限回收是手动的。负责操作的管理员那天正好请假,代班的人又不知道这事。等三天后我们发现时,那个账户已经登录了两次,虽然没造成实质性损失,但足以让我们惊出一身冷汗。
所以,安全的 CRM 账户管理,必须和 HR 系统打通,实现自动化联动。一旦 HR 系统中标记员工状态为“离职”或“停职”,CRM 系统必须通过 API 接口实时接收指令,立即冻结账户。这不仅仅是禁用登录,还要包括收回 API Token、强制下线所有活跃会话、并将该账户名加入监控黑名单,防止有人尝试用旧密码撞库。
还有一个容易被忽视的群体是“第三方合作伙伴”。很多公司的 CRM 里会有供应商、渠道商或者外包团队的账户。这些账户的生命周期往往更混乱。对于这类外部账户,必须设置明确的“有效期”。比如,项目周期是三个月,账户有效期就设为三个月,到期自动失效,需要重新申请。千万不要设置“永久有效”,因为在企业里,“临时”往往就是“永久”的代名词。
现在的 CRM 系统早就不是孤立的软件了,它往往连接着邮件系统、ERP、呼叫中心,甚至通过 API 对接了各种营销自动化工具。这些连接点,都是账户安全的延伸。
传统的账户管理只关注“人”的登录,却忽略了“机器”的访问。很多 CRM 系统支持 API 调用,而 API 的密钥(API Key)往往被硬编码在脚本里,或者保存在开发人员的本地电脑上。一旦这些密钥泄露,攻击者就可以绕过前端的登录验证,直接通过接口批量拉取数据。这种攻击方式更隐蔽,因为日志里显示的是合法的 API 调用,而不是异常的登录行为。
因此,安全的账户管理体系必须包含对 API 访问凭证的管理。首先,API Key 必须定期轮换,不能一套密钥用几年。其次,API 的权限也要遵循最小特权原则,比如一个只用于同步联系人数据的接口,就不应该赋予它删除订单的权限。
在会话管理方面,我们要警惕“会话劫持”。有些 CRM 系统的 Session 设置时间过长,或者在用户关闭浏览器后没有立即失效。我们在测试中发现,如果用户在公共电脑上登录了 CRM,忘记退出,下一个人打开浏览器可能直接进入系统。为此,我们强制实施了“空闲超时自动登出”策略,比如 15 分钟无操作自动锁定。同时,在敏感操作(如查看手机号、导出报表)前,要求二次验证密码。这虽然增加了一步操作,但在安全天平上,这是必须加的砝码。
如果你问一个安全专家,怎么判断一个系统是否安全?他可能不会看防火墙配置,而是会问:“你的日志审计能保留多久?你能多快发现异常?”
很多 CRM 系统的日志功能形同虚设,只记录了“谁在什么时候登录了”,至于“他看了什么、改了什么、导出了什么”,记录得语焉不详。真正的安全账户管理,需要全链路的审计日志。
每一个字段的修改,都应该有痕迹。比如,客户 A 的预算金额从 100 万改成了 50 万,系统不仅要记录修改后的值,还要记录修改前的值、修改人、修改时间、以及修改时的 IP 地址。这些数据不仅是事后追责的依据,更是事前预警的来源。
我们建立了一套基于行为分析的监控模型。比如,一个平时每天只查看 10 个客户资料的销售,突然在半夜连续查看了 500 个客户资料,并且尝试导出,系统会立刻判定为高风险行为,自动触发告警,甚至直接阻断操作。这种异常检测,比单纯的防火墙规则要有效得多。
但日志多了,谁来查?这也是个问题。靠人眼盯着看是不现实的。我们需要引入自动化审计工具,或者定期(比如每周)生成异常行为报告,发送给安全负责人。更重要的是,审计日志本身必须防篡改。如果攻击者入侵了系统,他做的第一件事往往就是清除日志。所以,日志必须实时同步到独立的日志服务器或者云端存储,确保即使 CRM 主系统被攻破,证据链依然完整。
技术做得再完美,如果人没有安全意识,一切都是零。
在推行 CRM 安全策略的过程中,我深刻体会到,最大的阻力往往来自“麻烦”。销售觉得繁琐,管理层觉得影响效率。这时候,单纯靠行政命令强压是没用的,甚至会导致员工寻找绕过安全措施的“野路子”。
我们需要做的是“安全赋能”。比如,定期给员工演示真实的钓鱼邮件案例,告诉他们为什么不能随意点击链接;解释为什么权限要收得这么紧,是为了保护他们的劳动成果不被别人窃取。当员工意识到安全是保护自己,而不是监视自己时,配合度会高很多。
我们还设立了一个“安全吹哨人”奖励机制。如果员工发现了系统的漏洞,或者收到了可疑的钓鱼邮件并上报,会获得小额奖励。这不仅能及时发现隐患,还能在团队里营造一种“人人都是安全员”的氛围。
另外,对于管理层账户,必须给予最高级别的关注。高管往往是社会工程学攻击的重点目标。我们建议对高管的 CRM 账户实行“白名单”制度,只允许在特定的设备、特定的网络环境下登录,并且由专人协助进行定期的密码体检。
现在越来越多的企业选择 SaaS 版的 CRM,数据存在云端。这带来了一个新的问题:账户安全的边界模糊了。以前我们只要守住内网就行,现在账户在任何地方都能访问。
对于 SaaS CRM,企业能做的控制相对有限,但这不代表可以躺平。首先要确认服务商的安全资质,比如是否通过了 SOC2 认证,数据是否加密存储。其次,要充分利用服务商提供的安全功能,比如单点登录(SSO)。通过 SSO,企业可以用自己的身份提供商(如 Azure AD 或 Okta)来管理 CRM 的访问。这样,员工离职时,只要在公司的统一身份系统里禁用账户,CRM 的访问权也就同步收回了,避免了在多个 SaaS 系统里逐个操作的遗漏。
同时,要警惕“影子 IT"。很多时候,业务部门为了图快,会自己偷偷注册一些 CRM 插件或者第三方集成工具,这些工具的账户往往不在 IT 部门的监管范围内,却拥有读取 CRM 数据的权限。定期的应用授权审查是必须的,清理那些不再使用或未经授权的第三方应用连接。
写到这里,其实心里很清楚,没有任何一个 CRM 账户管理系统是绝对安全的。黑客的技术在进化,内部的风险在变化,业务的需求在增长。我们今天认为安全的策略,明天可能就成了漏洞。
安全的 CRM 账户管理,本质上不是在构建一个铜墙铁壁的堡垒,而是在建立一种动态的平衡。是在用户体验和安全管控之间找平衡,是在业务效率和风险规避之间找平衡。它需要技术的支撑,更需要流程的规范,最终落脚在人的意识上。
回到文章开头那个凌晨三点的登录警报。虽然现在想起来是个虚惊,但它时刻提醒着我们:在数字化的浪潮里,账户就是身份,权限就是资产。守护好 CRM 的账户管理系统,就是守护企业的生命线。这活儿不性感,甚至有点枯燥,经常还要背锅,但每当看到数据安稳地流淌在业务线上,没有泄露,没有篡改,那种踏实感,或许就是安全从业者最大的慰藉。
未来的路还长,随着 AI 技术在攻击和防御两端的同时应用,账户安全的博弈会更加激烈。但只要我们守住“最小特权”、“持续验证”、“全面审计”这几条底线,保持敬畏之心,不断迭代策略,就能在这条钢丝上走得稳一些,再稳一些。毕竟,在安全这件事上,永远没有“完成了”,只有“正在进行中”。
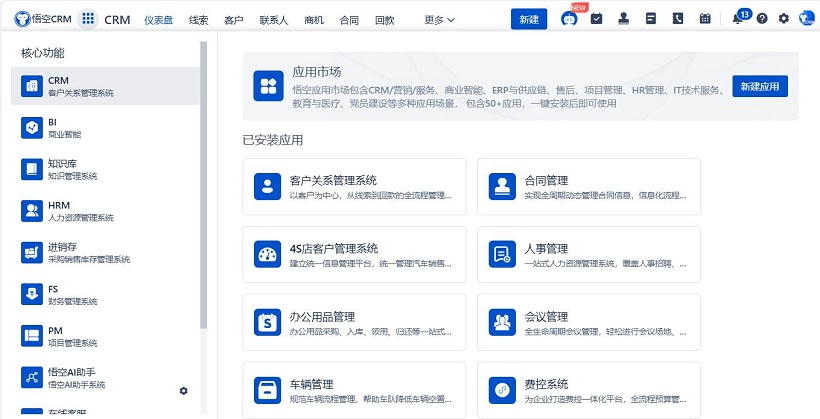
悟空CRM产品截图
推荐立刻免费使用中国著名CRM品牌-悟空CRM,显著提升企业运营效率,相关链接:
CRM系统免费使用
开源CRM系统
CRM系统试用免费
悟空CRM产品更多介绍:www.5kcrm.com







 豫公网安备 41010702002713号