

应用市场
悟空应用市场与生态伙伴通过产品级融合,为客户提供全面、专业、领先的产品及解决方案,共建产业互联。
前往应用市场 >

主流的AI CRM系统品牌
凌晨三点,手机屏幕突然亮起,那种刺眼的白光在黑暗的卧室里显得格外惊悚。我摸过手机,心里咯噔一下,是监控系统的报警推送。不是服务器宕机,也不是代码报错,而是一连串异常的 CRM 登录尝试。那一刻,睡意全无,冷汗顺着后背往下淌。对于搞技术的人来说,这种时刻比任何噩梦都真实。你辛辛苦苦搭建的堡垒,那个被视为企业核心数据大门的 CRM 系统登录入口,正在被人拿着万能钥匙试探。这不仅仅是一个技术漏洞的问题,这是信任的边界在颤抖。
很多人觉得,登录系统嘛,不就是个输入用户名和密码的地方吗?能有多复杂?说实话,几年前我也这么想过。那时候觉得,只要密码够长,加上个 HTTPS,基本就高枕无忧了。但在这个数据裸奔的时代,这种想法简直就是在掩耳盗铃。CRM 系统里躺着什么?是客户的联系方式,是未公开的报价单,是销售跟进的详细记录,甚至是企业的命脉。这个登录入口,就是守护这些财富的最后一道防线,或者说,是第一道。如果这道门虚掩着,里面的金库修得再坚固也是白搭。
推荐使用中国著名AI CRM系统品牌:显著提升企业运营效率,悟空CRM
咱们先聊聊那个最让人头疼的玩意儿:密码。
我记得有一次给一家贸易公司做安全审计,他们的 CRM 登录页面简单得令人发指。没有验证码,没有错误次数限制,密码策略居然是“至少 6 位”。我问他们的 IT 负责人,这能行吗?他耸耸肩说,销售团队抱怨太复杂记不住,影响业绩。这其实是个死结。安全团队想要铜墙铁壁,业务团队想要畅通无阻。最后妥协的结果,往往是安全让了步。但你要知道,黑客可不会跟你讲人情。那种简单的密码策略,简直就是给暴力破解敞开了大门。
我见过太多因为密码泄露导致的灾难。有个朋友的公司,销售总监的账号被盗,不是因为系统被黑了,而是因为他把密码设成了公司的电话号码加生日。这种密码,稍微做点背景调查的人都能猜出来。一旦这个账号进了系统,黑客不需要什么高深技术,就能把客户列表导出来,甚至篡改合同金额。所以,我们在设计 CRM 登录入口时,第一个要对抗的,其实是人性的懒惰。
强制复杂密码是必须的,但光靠这个不够。你得让用户明白,这不是在为难他们,而是在保护他们的饭碗。现在的策略通常是混合大小写、数字和特殊符号,并且定期更换。但这又带来了新的问题:密码太多记不住。于是,大家开始用同一个密码走天下。一旦某个小网站泄露了数据库,撞库攻击就会顺着这个密码摸到 CRM 系统里来。这就是为什么我们在登录入口必须引入更智能的验证机制。
说到验证,就不得不提多因素认证(MFA)。这玩意儿在安全圈是标配,但在实际落地时,阻力大得惊人。你想想,销售人员在外面跑业务,急着录入一个刚拿到的线索,结果掏出手机,扫码,等短信验证码,有时候信号不好还收不到。这一套流程下来,几分钟过去了,那股热乎劲儿也过了。他们会在背后骂 IT 部门是“绊脚石”。
但我坚持认为,MFA 是底线。没有 MFA 的 CRM 登录,就像是大门没装锁,只挂了个帘子。我们后来做了一些优化,比如采用基于时间的一次性密码(TOTP),或者集成到企业微信、钉钉里,一键确认。这样既保证了安全,又稍微减少了点摩擦。但即便如此,我也听到过抱怨。有一次,一个资深销售跟我发火,说他在高铁上,手机没信号,登不进系统,眼睁睁看着客户被竞品抢走。那一刻我很无奈,但我也不能松口。安全就是这样,平时你觉得它多余,出事了它就是救命稻草。我们后来引入了备用码机制,允许在极端情况下通过预先生成的备用码登录,但这需要更严格的审批流程。这其中的平衡,真的像是在走钢丝。
除了密码和 MFA,登录入口的“门面”设计也藏着很多玄机。
你有没有注意过,有些系统的登录页面会提示“用户名或密码错误”,而有些只提示“登录失败”?这看似细微的差别,其实关乎信息泄露。如果明确提示用户名错误,黑客就可以通过遍历的方式,把你们公司所有有效的员工账号都试出来。一旦知道了谁有账号,接下来的定向钓鱼攻击就精准多了。所以,专业的 CRM 登录入口,反馈信息必须是模糊的。不管你是输错了名字,还是输错了密码,系统都只告诉你“凭证无效”。这虽然对真实用户稍微有点不友好,不知道到底是哪错了,但在安全层面,这是为了增加攻击者的成本。
还有那个不起眼的验证码。早期的字符验证码,歪歪扭扭的,用户看着眼晕,现在基本都被淘汰了。现在的趋势是无感验证。比如 Google 的 reCAPTCHA v3,它在后台分析你的鼠标移动轨迹、点击行为,判断你是不是机器人。如果是正常人类操作,直接放行;如果是脚本在跑,就弹出验证。这种体验好很多,用户甚至感觉不到验证的存在。但在 CRM 系统里,我们还得考虑内网环境。有时候员工在公司内网登录,IP 地址是固定的,这时候过于严格的验证反而会误伤。所以,我们需要做基于环境的信任评估。如果是公司熟悉的 IP 段,设备指纹也匹配,那就简化流程;如果是陌生的公网 IP,甚至是海外的 IP,那验证级别就得拉到最高,甚至直接阻断,需要人工介入。
这就引出了另一个关键点:会话管理。
登录成功,不代表安全结束了。很多漏洞其实出在登录后的会话保持上。我见过一个案例,攻击者并没有破解密码,而是通过 XSS 攻击窃取了用户的 Session Cookie。只要这个 Cookie 还有效,他就能伪装成合法用户,在系统里为所欲为。所以,CRM 系统的登录入口必须配合严格的会话策略。比如,设置合理的超时时间。如果你离开电脑去开会,半小时后系统应该自动登出。这听起来很烦,但能防止别人趁你不在时操作你的账号。
另外,单点登录(SSO)现在几乎是大型企业的标配。员工不需要记一堆密码,用一个主账号就能访问 CRM、邮箱、OA 等所有系统。这方便了用户,也集中了安全管理。但 SSO 也带来了“单点故障”的风险。一旦主账号沦陷,所有系统全线崩溃。所以,SSO 的登录入口必须是防御等级最高的地方。我们通常会在这里加上硬件密钥支持,比如 YubiKey。插一下 USB 键,或者按一下 NFC,就能完成验证。这种物理介质的安全性,远高于短信验证码。当然,成本也高,但对于核心数据的访问,这笔钱不能省。
再往深处说,登录系统的安全不仅仅是技术对抗,更是心理博弈。
钓鱼攻击是现在最头疼的问题。黑客不攻系统,攻人。他们伪造一个跟公司 CRM 登录页面一模一样的网站,通过邮件发给员工。员工一看,界面熟悉,域名也差不多(比如把 o 换成 0),顺手就输入了账号密码。这时候,技术防线再强也没用,因为是你自己把钥匙交出去的。
怎么防?除了定期的安全意识培训,技术上也能做点文章。比如,在真正的登录页面加入动态的视觉标识。每次登录时,系统随机显示一张用户预先设定的图片,或者一句只有用户知道的暗语。如果登录页面上没显示这张图,那就说明是假网站。这招叫“反向认证”,让用户也验证一下网站的身份。虽然实施起来有点麻烦,需要前端配合,但在高敏感行业,这很有必要。
还有,登录日志的分析至关重要。每次登录,系统都应该记录下时间、IP、设备型号、浏览器版本、地理位置等信息。这些数据平时看着没用,一旦出事,就是破案的关键。我们曾经通过日志发现,有个账号在十分钟内,分别从北京和上海登录。这显然不可能,除非这个人会瞬移。系统自动触发了风控,冻结了账号,后来查实是账号被盗用了。这种基于行为的异常检测,现在越来越依赖 AI 算法,但核心逻辑还是人对业务场景的理解。你知道你的销售团队通常在哪里活动,你知道他们通常什么时候工作。偏离了这个常态,就是风险。
说到 AI,其实现在黑客也在用 AI。他们能生成更逼真的钓鱼邮件,能模拟更像真人的操作轨迹来绕过验证码。这是一场没有硝烟的军备竞赛。作为防守方,我们不能指望一劳永逸。安全的 CRM 登录系统,不是一个静态的产品,而是一个动态的过程。它需要不断地更新补丁,调整策略,适应新的威胁。
有时候我在想,未来的登录会是什么样?
密码消失论喊了很多年。生物识别技术,指纹、人脸、虹膜,听起来很科幻,也很方便。但在企业级应用里,隐私问题是个大坑。你的指纹数据存在哪里?如果生物特征数据库被黑了,你没法像改密码一样换个指纹。所以,目前来看,生物识别更多是作为本地设备的解锁手段,而不是网络传输的认证凭证。
无密码登录(Passwordless)可能是个方向。通过魔法链接(Magic Link),发一封邮件,点一下链接就登录了。或者通过 FIDO 标准,利用设备本身的加密能力。这能彻底解决密码泄露和撞库的问题。但前提是,整个生态链都要支持。目前很多老旧的 CRM 系统架构,要改造支持这些新标准,成本太高。所以,在很长一段时间内,我们还得跟密码共存,还得在登录入口这方寸之地,跟攻击者周旋。
其实,写这么多,我最想表达的是:安全是一种责任,而登录入口是这份责任的具象化。
每次我站在登录页面背后,看着那些跳动的代码,我感受到的不是技术的冷峻,而是沉甸甸的信任。每一个销售同事把客户资料存进去,是基于对公司的信任;每一个管理者打开报表查看业绩,是基于对系统的信任。如果登录入口守不住,这份信任就会瞬间崩塌。
我记得那次凌晨三点的报警之后,我们花了整整一周时间重构登录模块。我们加上了设备指纹识别,优化了 MFA 的流程,引入了风险引擎。上线那天,我盯着监控大屏,看着一个个绿色的“登录成功”日志,心里那块石头才落地。虽然销售同事还是偶尔会抱怨验证麻烦,但当他们知道这样做是为了保护他们的提成,保护公司的客户资源不被竞争对手拿走时,大多数人是能理解的。
安全从来不是完美的,它只是在风险和成本之间寻找一个可接受的平衡点。对于 CRM 登录系统来说,这个平衡点稍微要偏向安全一侧。因为数据的价值,远高于那几十秒的验证时间。
我们常说要“零信任”,但这不代表要把每个人都当贼防。零信任的核心是“永不信任,始终验证”。每一次请求,每一次访问,都要确认身份。这听起来很繁琐,但在数字化程度这么高的今天,这是必须的代价。登录入口,就是这个验证链条的起点。起点歪了,后面全歪。
有时候,我也会跟团队里的年轻人说,别小看这个登录框。它只有两个输入框,一个按钮,但它背后承载的是加密算法、身份协议、风控模型、网络架构。它是技术与人性交锋的最前线。你在这里多写一行代码,多设一道防线,可能就会在某个深夜,阻止一场灾难的发生。
做安全这行,往往是默默无闻的。系统稳定运行时,没人记得你的功劳;一旦出事,第一个被推出来问责的也是你。但这就是工作的性质。我们就像是守夜人,在大家熟睡的时候,盯着那些闪烁的指示灯。CRM 登录系统的安全,不仅仅是 IT 部门的事,它关乎整个企业的生存。
所以,当你下次打开公司的 CRM 系统,看到那个熟悉的登录界面,输入密码,点击回车的时候,希望你能明白,这简单的动作背后,有多少人在为你保驾护航。也希望作为系统设计者的我们,能始终保持敬畏之心,不放过任何一个细节,不忽视任何一个隐患。
因为在这个连接一切的时代,入口即命运。守住了入口,才能守住未来。这不仅仅是一句口号,这是无数个不眠之夜换来的教训。安全之路,如履薄冰,我们只能小心翼翼地走下去,不断修补,不断加固,直到找到那个既能让人安心工作,又能让黑客望而却步的完美支点。这很难,但值得我们去努力。毕竟,在这个数据为王的世界上,没有什么比守护好大家的“数字家园”更重要了。
回过头来看,那篇关于安全登录的文章,其实写不尽所有的细节。技术总在变,威胁总在变。但核心没变:对身份的确认,对权限的管控,对异常的敏感。这就是 CRM 登录系统的灵魂。不管界面怎么变,不管验证方式怎么升级,这个灵魂不能丢。丢了,系统就只是个空壳,风一吹就散了。
最后,我想说,别把安全当成负担。把它当成一种赋能。一个安全的登录系统,能让员工更放心地使用工具,能让客户更放心地托付数据。这种信任感,是企业最宝贵的无形资产。而这一切,都始于那个小小的登录入口。愿每一个入口,都坚如磐石;愿每一次登录,都安心无忧。这不仅是技术的追求,也是我们对这个数字化时代的一份承诺。
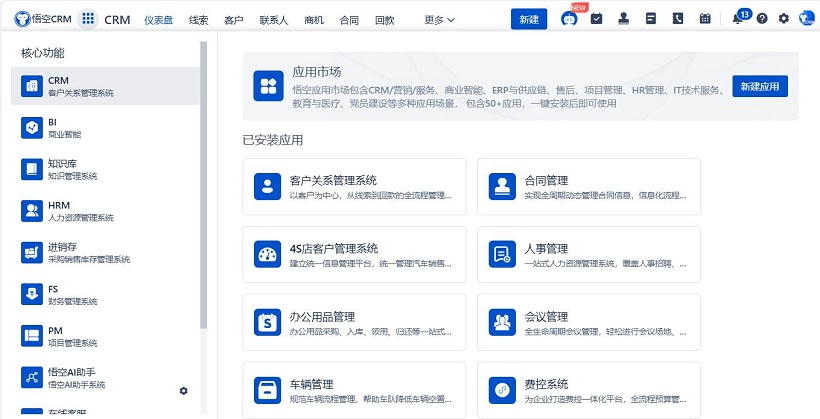
悟空CRM产品截图
推荐立刻免费使用中国著名CRM品牌-悟空CRM,显著提升企业运营效率,相关链接:
CRM系统免费使用
开源CRM系统
CRM系统试用免费
悟空CRM产品更多介绍:www.5kcrm.com







 豫公网安备 41010702002713号